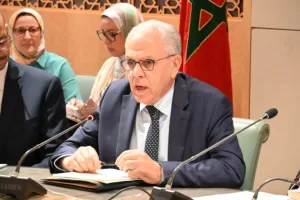
كشف عبد اللطيف لوديي، الوزير المنتدب لدى رئيسة الحكومة المكلف بإدارة الدفاع الوطني، عن تحركات جديدة لتعزيز الأمن السيبراني بالمغرب، في ظل تصاعد التهديدات الرقمية وتزايد المخاطر التي تستهدف الأنظمة المعلوماتية للمؤسسات العمومية والبنيات التحتية الحيوية، معلناً عن إطلاق دراسات قطاعية جديدة تشمل مجالات البنوك والنقل والطاقة، بهدف تقييم مستوى جاهزيتها لمواجهة الهجمات السيبرانية وضمان استمرارية خدماتها الحيوية.
وتكشف الأرقام التي عرضها المسؤول الحكومي عن حجم التحديات التي تواجه المنظومة الرقمية الوطنية خلال سنة 2026، بعدما سجل مركز اليقظة والرصد والتصدي للهجمات المعلوماتية مئات البلاغات المرتبطة بحوادث سيبرانية محتملة، ورصد ثغرات أمنية حرجة في عدد من التطبيقات والمنصات الإلكترونية، فضلاً عن إصدار آلاف الإشعارات الأمنية الموجهة إلى المؤسسات المعنية لتحذيرها من تهديدات قد تستهدف أنظمتها المعلوماتية.
وجاءت هذه المعطيات خلال عرض قدمه لوديي أمام لجنة الخارجية والدفاع الوطني والشؤون الإسلامية وشؤون الهجرة والمغاربة المقيمين في الخارج بمجلس النواب، في اجتماع مغلق، استعرض خلاله حصيلة التدابير المتخذة لتنزيل الاستراتيجية الوطنية للأمن السيبراني في أفق سنة 2030، والجهود المبذولة لتحصين المؤسسات والبنيات التحتية ذات الأهمية الحيوية من المخاطر الرقمية.
وفي هذا السياق، أعلن الوزير عن إطلاق المديرية العامة لأمن نظم المعلومات دراسات جديدة لتقييم النضج السيبراني في ثلاثة قطاعات استراتيجية، هي القطاع البنكي وقطاع النقل وقطاع الطاقة، وذلك بالنظر إلى الترابط الكبير بين خدمات هذه القطاعات، وما يمكن أن يترتب عن تعطل أحد مكوناتها من تأثيرات متسلسلة قد تمتد إلى قطاعات ومؤسسات أخرى.
وتهدف هذه الدراسات إلى إجراء تقييم شامل لمستوى الحماية الرقمية، من خلال فحص الجوانب العملياتية وأنظمة الحكامة وآليات التنسيق، فضلاً عن مدى ملاءمة الإطار القانوني والتنظيمي المؤطر للأمن السيبراني، بما يسمح بتحديد مكامن القوة والاختلالات ووضع التدابير الكفيلة برفع مستوى الجاهزية والاستجابة للمخاطر.
ولم تقتصر المعطيات التي كشف عنها لوديي على البرامج المستقبلية، بل شملت أيضاً نتائج دراسة أنجزت خلال سنة 2026 لقياس مدى امتثال البنيات التحتية ذات الأهمية الحيوية للمتطلبات التشريعية والتنظيمية المرتبطة بالأمن السيبراني. وأظهرت نتائجها أن مستويات الامتثال تبقى فوق المتوسط عموماً، غير أنها تسجل تفاوتات بين المؤسسات، وهو ما دفع المديرية العامة إلى إعداد بطاقات تقييم فردية لكل مؤسسة، تتضمن مقارنة وضعيتها بالمتوسطين القطاعي والوطني، إلى جانب تقديم خلاصات مجمعة لهيئات التنسيق القطاعي من أجل معالجة أوجه القصور المسجلة.
وفي ما يتعلق بالمراقبة الميدانية وتفعيل مقتضيات القانون رقم 05.20 المتعلق بالأمن السيبراني، أنجزت المديرية العامة لأمن نظم المعلومات 24 عملية افتحاص خلال سنة 2026، شملت وزارات ومؤسسات عمومية وهيئات استراتيجية، في إطار مراقبة مدى احترام الضوابط الأمنية المفروضة على الأنظمة المعلوماتية.
كما أطلقت المديرية عملية استعجالية، بمشاركة مقدمي خدمات افتحاص مؤهلين، استهدفت فحص أمن الأنظمة المتصلة بالإنترنت والتي تتولى معالجة كميات ضخمة من البيانات، وشملت هذه العملية أكثر من 144 منصة رقمية تابعة لـ45 هيئة وبنية تحتية حيوية.
وأسفرت عمليات الفحص عن توصيات أمنية صارمة، وصلت في بعض الحالات إلى المطالبة بالإيقاف المؤقت لبعض الأنظمة المعلوماتية، إلى حين معالجة الثغرات المكتشفة والتأكد من فعالية التدابير التصحيحية المتخذة. كما تواصل المديرية مواكبة المؤسسات المعنية في تصنيف أنظمتها الحساسة والمصادقة على أمنها، تفادياً لتحول الاختلالات التقنية إلى مداخل محتملة للهجمات والاختراقات الإلكترونية.
أما على مستوى التصدي للهجمات السيبرانية، فقد سجل مركز اليقظة والرصد والتصدي للهجمات المعلوماتية، خلال الفترة الممتدة من يناير إلى شتنبر 2026، ما مجموعه 419 بلاغاً بشأن حوادث سيبرانية محتملة، استدعى 123 منها تدخلاً مباشراً من الفرق المختصة.
وشملت التدخلات الميدانية، في 47 واقعة، إجراء تحليلات رقمية دقيقة بهدف تحديد طبيعة الهجمات ومؤشرات الاختراق، والكشف عن الأساليب التقنية المستعملة، بما يساعد على احتواء الحوادث وتحديد الإجراءات اللازمة لحماية الأنظمة المتضررة.
وتزداد خطورة هذه المعطيات بالنظر إلى نتائج التدقيق التقني الذي كشف عن وجود ثغرات أمنية حرجة في 31 تطبيقاً إلكترونياً من أصل 72 تطبيقاً خضعت للتقييم لدى مؤسسات عمومية وبنيات تحتية حيوية، وهو ما يعني أن جزءاً مهماً من التطبيقات المفحوصة أظهر اختلالات أمنية تستوجب المعالجة.
كما أظهر فحص الشفرة المصدرية لـ25 تطبيقاً إلكترونياً وجود ثغرة أمنية حرجة واحدة على الأقل في البنية البرمجية لـ10 تطبيقات، ما يسلط الضوء على أهمية مراقبة الأمن المعلوماتي منذ المراحل الأولى لتطوير التطبيقات، وعدم الاقتصار على معالجة الاختلالات بعد دخولها حيز الاستعمال.
وفي إطار عمليات الرصد الاستباقي، أصدر المركز 1070 تنبيهاً أمنياً بشأن ثغرات محتملة جرى اكتشافها من خلال المسح التقني لعناوين بروتوكول الإنترنت (IP) وأسماء النطاقات المتاحة عبر الشبكة، من بينها 81 تنبيهاً صنفت ضمن مستوى الخطورة العالية.
وبالتوازي مع ذلك، وجه المركز إشعارات استباقية بشأن 2154 تهديداً أمنياً، بهدف تمكين الوزارات والمؤسسات والبنيات الحيوية من اتخاذ إجراءات التحصين قبل وقوع الاختراقات أو استغلال الثغرات المكتشفة.
كما أصدر المركز، خلال سنة 2026، ما مجموعه 968 نشرة ومذكرة أمنية، تضمنت 373 نشرة ذات طابع حرج، في إطار التحذير من المخاطر الرقمية وتوفير المعلومات التقنية الضرورية لمختلف المؤسسات المعنية.
وتعكس هذه الحصيلة اتجاهاً نحو تشديد المراقبة الأمنية على الأنظمة المعلوماتية الوطنية، والانتقال من التدخل بعد وقوع الهجمات إلى اعتماد مقاربة استباقية تقوم على الكشف المبكر عن الثغرات، وفرض عمليات الافتحاص، وإلزام المؤسسات بمعالجة الاختلالات التي قد تهدد استمرارية خدماتها.
كما تبرز المعطيات أن الأمن السيبراني لم يعد مسألة تقنية محصورة في حماية المواقع والتطبيقات الإلكترونية، بل أصبح جزءاً أساسياً من حماية الأمن الاقتصادي والمؤسساتي، خصوصاً في قطاعات حساسة مثل البنوك والطاقة والنقل، التي يمكن أن يؤدي تعرض أنظمتها للاختراق أو التعطيل إلى تداعيات تتجاوز المؤسسة المستهدفة وتمتد إلى قطاعات أخرى.
14/11/2026