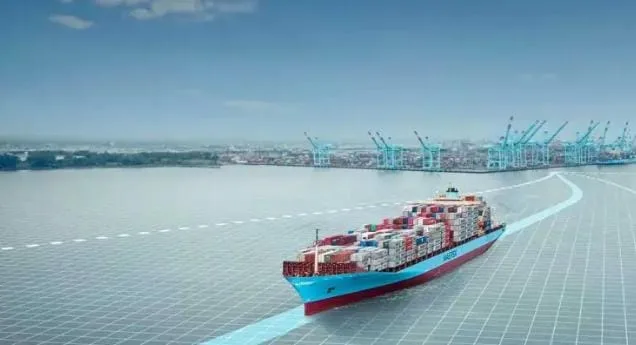
دخل قطاع النقل البحري الدولي مرحلة جديدة من المواجهة مع التهديدات السيبرانية، بعدما أقرت المجموعة الدنماركية العملاقة “إيه بي مولر ميرسك” بتعرض أحد أنظمتها المعلوماتية لاختراق سمح بالوصول غير المصرح به واستخراج بيانات إلكترونية، في حادث أمني خطير تزامن مع ظهور مجموعة قرصنة تطالب بفدية مالية قدرها خمسة ملايين دولار مقابل عدم نشر معلومات تقول إنها استولت عليها.
وأعلنت “ميرسك”، يوم الأربعاء 11 نونبر، فتح تحقيق لتحديد ملابسات الاختراق وحجم المعلومات التي جرى استخراجها، موضحة أن النظام المتأثر عبارة عن منصة معلوماتية محلية أُدمجت ضمن بنيتها التكنولوجية عقب عملية استحواذ سابقة. وأكدت الشركة أن نتائج التحقيق الأولية لم تكشف عن مؤشرات على تسريب معلومات حساسة أو تأثر باقي أنظمتها المعلوماتية، مشددة على أن عملياتها البحرية واللوجستية مستمرة بشكل طبيعي، وأن الزبائن بإمكانهم مواصلة استخدام منصاتها الرقمية لحجز الشحنات وتدبير عمليات النقل.
غير أن مجموعة القرصنة المعروفة باسم “وايت آرمور” قدمت رواية أكثر إثارة، بعدما ادعت الاستيلاء على نحو 100 غيغابايت من البيانات المرتبطة بمنصة لوجستية لها صلة بأنشطة المجموعة الدنماركية، مطالبة بخمسة ملايين دولار بعملة البيتكوين، ومهددة بنشر المعلومات في حال عدم الاستجابة لمطالبها المالية.
وتتحدث المجموعة عن امتلاك ما يقارب 29 ألفاً و297 سجلاً خاصاً بالسائقين، وأكثر من 16 ألف حساب لموظفين، فضلاً عن وثائق مرتبطة بعمليات التسليم والطلبات والتخزين، مع ادعائها العثور على كلمات مرور غير مشفرة ضمن بعض الملفات. كما ربطت تقارير متخصصة هذه المعطيات بشركة “إل إف لوجستيكس”، التي استحوذت عليها “ميرسك” سنة 2022، دون أن تؤكد المجموعة الدنماركية رسمياً مسؤولية “وايت آرمور” عن الاختراق أو صحة جميع البيانات التي تزعم المجموعة الاستيلاء عليها.
وفي امتداد لهذه التطورات التي تكشف حجم المخاطر التي باتت تلاحق البنيات التحتية الرقمية لقطاع الملاحة البحرية، برز اسم المغرب ضمن قائمة المؤسسات المينائية التي أعلنت مجموعة قرصنة أخرى استهدافها، بعدما وضعت شركة “أوروغيت طنجة”، المشغلة لإحدى محطات الحاويات بميناء طنجة المتوسط، في دائرة تهديدات الابتزاز الإلكتروني، مطالبة بفدية تصل إلى ستة ملايين دولار مقابل عدم نشر بيانات ووثائق تزعم الحصول عليها.
وحسب المعطيات المستندة إلى تقرير شركة “سوكرادار” المتخصصة في رصد التهديدات السيبرانية، فإن مجموعة القرصنة المعروفة باسم “إن زيرو إن” أدرجت “أوروغيت طنجة” ضمن قائمة المؤسسات المستهدفة، مدعية امتلاك 354 ملفاً إلكترونياً بحجم إجمالي يناهز 660 ميغابايت.
وتشير المعلومات المنشورة إلى أن الملفات المزعومة تتضمن وثائق تجارية وتشغيلية، وسجلات مرتبطة بحركة الحاويات والسفن، فضلاً عن مستندات تقنية متصلة بالأنظمة المعلوماتية للشركة. ولم تكتف المجموعة بتحديد قيمة الفدية في ستة ملايين دولار، بل عرضت فتح قناة تفاوض خاصة مقابل دفع مبلغ أولي يصل إلى 600 ألف دولار، أي ما يعادل 10 في المائة من المبلغ الإجمالي، على أن تتم المعاملة باستخدام العملة الرقمية “بيتكوين”.
وتكتسب هذه القضية أهمية إضافية بالنظر إلى أن استهداف “أوروغيت طنجة” لم يأت منفرداً، بل ورد ضمن حملة إلكترونية واسعة قالت المعطيات المتخصصة إنها شملت 38 مؤسسة تنشط في قطاعات النقل البحري وتشغيل الموانئ والخدمات اللوجستية، موزعة على 18 دولة. وضمت القائمة شركات ومشغلي محطات حاويات ومؤسسات مرتبطة بالأنظمة المعلوماتية البحرية في عدد من الأسواق الدولية، بما فيها إسبانيا والبرازيل وكوريا الجنوبية والهند وفيتنام والسعودية.
وتكشف هذه التطورات عن تحول نوعي في أساليب الابتزاز الإلكتروني، إذ لم تعد مجموعات القرصنة تركز بالضرورة على تعطيل الأنظمة المعلوماتية أو تشفير الملفات، بل باتت تعتمد بصورة متزايدة على التهديد بنشر الوثائق والبيانات التي تدعي الحصول عليها، مستغلة حساسية المعلومات التجارية والتشغيلية التي تمر عبر المؤسسات المينائية وشركات النقل البحري.
ومع ذلك، يظل من الضروري التمييز بين الحوادث المؤكدة والادعاءات التي تصدر عن مجموعات القرصنة؛ فشركة “ميرسك” أقرت بوقوع وصول غير مصرح به واستخراج بيانات من أحد أنظمتها، لكنها لم تؤكد مسؤولية المجموعة التي تطالب بالفدية، بينما لم يصدر تأكيد مستقل يثبت وقوع اختراق فعلي لأنظمة “أوروغيت طنجة” أو صحة جميع الملفات التي تزعم المجموعة امتلاكها.
وهكذا، وبين خمسة ملايين دولار تطالب بها مجموعة قرصنة مقابل بيانات تزعم سرقتها من منظومة مرتبطة بـ”ميرسك”، وستة ملايين دولار تستهدف بها مجموعة أخرى شركة “أوروغيت طنجة”، تتكشف ملامح جبهة جديدة من الصراع في عالم الملاحة البحرية، حيث لم تعد الحاويات والسفن وحدها محط أنظار المنافسين، بل أصبحت البيانات الرقمية نفسها هدفاً ثميناً، وتحولت أسرار التجارة وسجلات الموانئ إلى أوراق ضغط في حرب إلكترونية تتجاوز الحدود وتضع أمن سلاسل الإمداد العالمية أمام تحديات غير مسبوقة.
12/11/2026